

- Monday, 19.10.26, 09:00 bis Friday, 11.12.26, 16:00 Uhr
- Remote per zoom call,
- Jakow Smirin, Lukas Stratmann
IT-Security: Tipps für eine verbesserte Cybersicherheit im Unternehmen
lgraef
5 Min. Lesezeit
Inhalt
Hacker-Attacken, Spionage, Datenklau: Jährlich werden drei von vier Unternehmen in Deutschland zum Ziel cyberkrimineller Aktivitäten. Der Schaden, der bei einem solchen Angriff entsteht, ist häufig erschreckend groß. Neben den Kosten für Ausfälle und lahmgelegte IT-Systeme spielt auch der mögliche Vertrauensverlust von Mitarbeitern und Kunden eine Rolle. Ein Grund für den Erfolg der Internetkriminalität ist auch, dass viele Gründer und junge Startups das Thema unterschätzen. Häufig wird ein zu großer Kostenaufwand gescheut, obwohl sich viele Sicherheitsmaßnahmen nachweislich auszahlen. In diesem Artikel erklären wir, ob es immer gleich die ISO-27001-Zertifizierung sein muss und welche Maßnahmen zur IT-Security wirklich helfen.
 Vorsicht ist besser als Nachsicht. Das gilt auch für den Bereich der IT-Sicherheit im Unternehmen.
Das erforderliche Sicherheitsniveau
Kleine Startups unterschätzen häufig die zentrale Bedeutung der IT-Sicherheit für den eigenen Erfolg. Noch immer sind viele Gründer der Überzeugung, dass sich vor allem SaaS-Unternehmen mit weitreichenden Sicherheitskonzepten befassen müssen. Wie hoch das Sicherheitsniveau sein muss, hängt zwar tatsächlich von der Branche ab, doch selten vom Geschäftsmodell. Das Security-Level ist auch nicht nur eine bloße Empfehlung, sondern in Teilen gesetzlich vorgegeben. Im Fokus stehen dabei die personenbezogenen und besonders sensiblen Daten. Die Datenschutzgrundverordnung (DSGVO) regelt klar, welche Richtlinien gelten und wie die Verantwortlichen für Transparenz im Umgang mit den Daten zu sorgen haben.
Ist ein Unternehmen Teil der kritischen Infrastruktur, gelten besonders hohe Sicherheitsstandards. Allgemein lassen sich die Ziele der Informationssicherheit in folgenden Punkten zusammenfassen:
- Vertraulichkeit: Nur autorisierte Personen dürfen Zugriff auf eine Information haben
- Integrität: Informationen sind vor Änderungen oder die Löschung durch Unbefugte geschützt
- Verfügbarkeit: Die Information ist jederzeit verfügbar und gegen den Verlust gesichert
Alle drei der genannten Punkte betreffen die Cybersicherheit und sollten auch jenseits juristischer Datenschutzfragen als Orientierung dienen. Nur wenn alle drei Punkte erfüllt sind, kann ein System als sicher angesehen werden. Selbstverständlich bedarf es vieler Einzelmaßnahmen, um ein umfassendes Sicherheitskonzept auf die Beine zu stellen.
Sichere Verbindungen mit VPN und MFA
Die Sicherung von Daten fängt nicht erst bei der Speicherung an, sondern schon bei der Übertragung. Sichere Verbindungen sind daher die Basis einer effektiven IT-Security. In kleinen und jungen Unternehmen gilt oft die Prämisse „Bring your own device“ (BOYD). Häufig werden Smartphone und Notebook daher sowohl auf der Arbeit als auch im Home-Office und in der Freizeit genutzt. Experten raten zwar grundsätzlich von diesem Nutzungsverhalten ab, doch lässt sich das im Arbeitsalltag oft schwer umsetzen. Allerdings gibt es selbst bei einer ausdrücklichen BOYD-Erlaubnis die Möglichkeit, mit bestimmten Maßnahmen vorzubeugen. Am effektivsten ist die Verschlüsselung per VPN (Virtual Private Network). Der VPN-Host leitet den Zugriff auf das Internet über einen geschützten Server um. Die Adresse des Users wird so praktisch unsichtbar. Hacker können so auch nicht lokalisieren, wo auf der Welt sich ein Nutzer tatsächlich befindet. Gute VPN-Dienste sind zudem keinesfalls so teuer, wie viele denken. Ein gutes Beispiel ist das VPN-Tool von Surfshark. Der Anbieter schneidet in Preis-Leistungs-Vergleichen besonders gut ab, wie die Surfshark-Überprüfung durch User und Testportale zeigt. Wichtig ist immer, dass auf einen Host gesetzt wird, der sein Angebot an gewerbliche Bedürfnisse angepasst hat.
Zusätzliche Sicherheit schafft die Multi-Faktor-Authentifizierung (MFA). Noch vor wenigen Jahren war die Anmeldung per Nutzerkennung und Passwort der absolute Standard. Vor allem Unternehmen, die mit sensiblen Daten arbeiten, sind mittlerweile auf die Authentifizierung über mehrere Merkmale umgestiegen. In der Regel wird zusätzlich zum selbstgewählten Passwort ein Code oder ein anderes Merkmal abgefragt, das nur dem Nutzer zugänglich ist. Das SMS-TAN-Verfahren ist ein bekanntes Beispiel für die MFA.
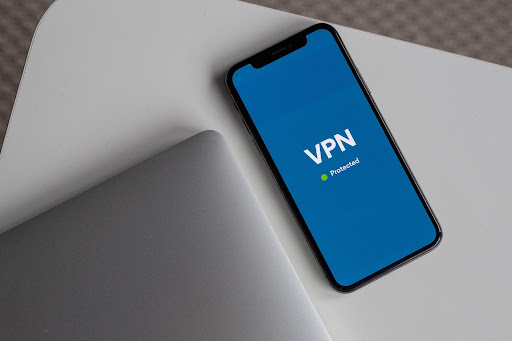 Die Kommunikation über ein virtuelles Netzwerk schützt vor unbefugten Zugriffen. Dabei wird die Anfrage per VPN-Server umgeleitet und anonymisiert.
Antiviren- und Anti-Malware-Software
Ein Antivirus-Programm gehört zur absoluten Grundausstattung der IT-Sicherheit – sowohl im privaten als auch im beruflichen. Ist ein Firmennetzwerk erst einmal mit Viren, Würmern und Trojanern infiziert, ist der Schaden bereits groß. Zuverlässige Tools erkennen eine Bedrohung daher umgehend und schicken die betroffenen Dateien in digitale Quarantäne. Moderne Antiviren-Software namhafter Anbieter scannt die Geräte nicht nur regelmäßig nach bösartigen Schadprogrammen, sondern beobachtet auch Veränderungen bestehender Datensätze.
Vorteile der Cloud nutzen
In Bezug auf die Punkte Integrität und Verfügbarkeit haben Cloud-Lösungen einen hohen Stellenwert bekommen. Durch die Auslagerung der Daten sind diese selbst bei dem kompletten Verlust der firmeneigenen Hardware noch verfügbar. Zudem hat man theoretisch von jedem Punkt auf der Welt Zugriff auf die Cloud, sofern das Endgerät und der Nutzer autorisiert sind. Remote-Work und Home-Office sind ohne zuverlässige Cloud-Lösungen kaum denkbar.
ISMS und ISO 27001-Zertifikat
Der sicherste Weg dem eigenen Anspruch an höchste Sicherheitsvorkehrungen gerecht zu werden, ist der Aufbau eines Informationssicherheits-Managementsystems (ISMS). Schwachstellen innerhalb der eigenen digitalen Infrastruktur macht das ISMS sofort sichtbar. Die Kriterien, die ein ISMS-gestütztes Sicherheitskonzept erfüllen muss, sind durch die ISO 27001-Norm definiert. Es handelt sich um eine freiwillige und international anerkannte Zertifizierung, mit der ein Unternehmen ein hohes Sicherheitsniveau nachweisen kann. Neben technischen Maßnahmen steht bei der Umsetzung auch die Schulung der Mitarbeiter auf dem Programm. Da ein zertifiziertes ISMS für kleine Firmen allerdings sehr aufwendig umzusetzen ist, müssen Kosten und Nutzen abgewägt werden. In manchen Branchen ist die Zertifizierung jedoch weniger optional, da die DSGVO entsprechende Garantien verlangt. Besonders wichtig sind diese Nachweise, wenn das Unternehmen Daten in Drittstaaten übermittelt.
Fazit
Ein überlegtes Konzept zu IT-Sicherheit zahlt sich aus. Selbst Unternehmen, die nicht gesetzlich dazu verpflichtet sind, strenge Voraussetzungen zu erfüllen, sollten gängige Maßnahmen ergreifen. Schon mit einem geringen Kosten- und Ressourcenaufwand sind viele Sicherheitslücken vermeidbar. Ein gutes Konzept schafft es, Anforderungen an die Vertraulichkeit mit der Integrität von Daten und der stetigen Verfügbarkeit zu verbinden. Eine ISO-Zertifizierung ist nicht zwingend notwendig, kann jedoch sinnvoll sein, um die von der DSGVO geforderten Sicherheitsgarantien bieten zu können.
Über den Autor:
Denis Hensel ist selbst Gründer und Unternehmer. In seinen Seminaren teilt er seine Erfahrungswerte und zeigt auf, wie junge Startups anfängliche Hürden schnell und effizient überwinden können.
Das könnte dich auch interessieren
Digitalisierung
Cybersecurity wird im Bereich E-Commerce immer wichtiger
Online-Shopping ist aus dem Alltag nicht mehr wegzudenken. Man findet praktisch alles bequem von Zuhause aus, kann Produkte und Preise vergleichen und am Ende die …
IT-Technik zukunftsorientiert aufstellen – Die wichtigsten Tipps
Die Anforderungen an die IT-Infrastruktur nehmen zu und wachsen zusammen mit dem Unternehmen. Gleichzeitig entwickeln sich die Technologien weiter und es gibt flexible …
Welche Vorteile Hybrid Cloud-Lösungen Startups bieten
Wer ein Unternehmen gründet, muss an -zig Fronten gleichzeitig aktiv sein. Da der Übergang zwischen einer Freelance-Tätigkeit und dem Aufbau eines Start-Ups meistens …
Kommende Events
- Tuesday, 20.10.26, 09:00 - 18:00 Uhr
- STARTPLATZ Köln, Im Mediapark 5, 50670 Köln
- Tuesday, 20.10.26, 09:00 bis Thursday, 29.10.26, 16:00 Uhr
- Mohammad Speen
Newsletter
Neue Beiträge und Termine per Mail
Einmal im Monat: was im STARTPLATZ passiert, welche Events kommen, was Gründer:innen gerade bewegt.
Newsletter abonnieren → EventsPersönlich weiterreden
AI Friday, Meetups, Masterclasses, Rheinland Pitch — die Themen des Blogs live in Köln und Düsseldorf.
Alle Events → MitschreibenGastbeitrag veröffentlichen
Du hast Praxiswissen für Gründer:innen? Schick uns deinen Vorschlag — wir prüfen jeden Beitrag redaktionell.
Gastbeitrag anfragen →